
A inteligência artificial entrou nas empresas antes de muitas delas conseguirem definir regras para o seu uso. Colaboradores já recorrem a assistentes generativos, copilotos, ferramentas de análise e agentes autônomos para escrever textos, revisar contratos, gerar código, resumir reuniões e tratar planilhas.
O problema não está no uso de IA. Está no uso que acontece sem inventário, sem critérios de risco, sem controles de acesso e sem evidências. Esse comportamento recebe o nome de Shadow AI: a utilização de ferramentas de inteligência artificial não autorizadas, não homologadas ou fora da supervisão formal da organização.
O que é Shadow AI
Shadow AI é a evolução do shadow IT. Antes, o colaborador instalava um aplicativo não aprovado no computador corporativo. Agora, ele pode colar um contrato confidencial em um chatbot público, enviar uma base de clientes para uma ferramenta de análise com IA ou conectar um agente autônomo a sistemas internos sem qualquer avaliação prévia.
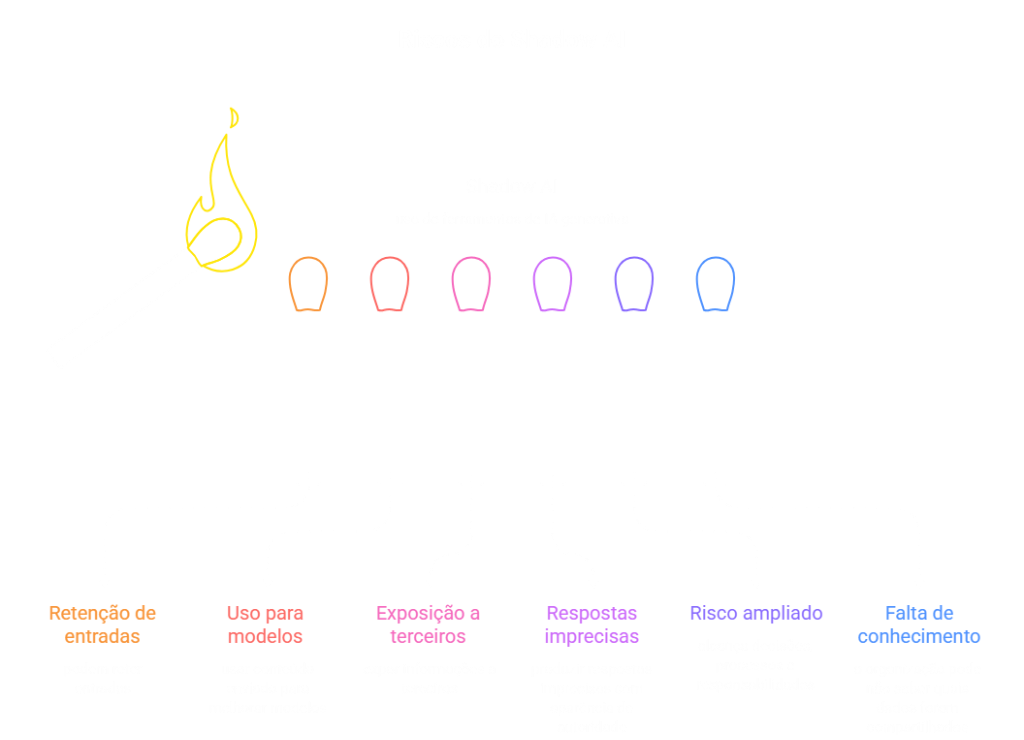
A diferença é importante. Ferramentas de IA generativa podem reter entradas, usar conteúdo enviado para melhorar modelos, expor informações a terceiros ou produzir respostas imprecisas com aparência de autoridade. O risco, portanto, não se limita ao vazamento de um arquivo. Ele alcança decisões, processos e responsabilidades.
Alguns exemplos são comuns no dia a dia corporativo:
- Dados comerciais em chats públicos: Um colaborador insere dados de clientes em um assistente público para gerar um resumo comercial.
- Revisão de contratos com sigilo: A área jurídica usa IA para revisar contratos que contêm cláusulas confidenciais.
- Vazamento de código proprietário: Um desenvolvedor envia trechos de código proprietário para uma ferramenta externa de geração de código.
- Triagem de RH sem conformidade: O RH utiliza IA para triagem de currículos sem registrar critérios, revisão humana ou base legal.
- Agentes com acessos amplos: A área financeira cria automações com agentes de IA que acessam sistemas internos sem controle adequado de permissões.
Em todos esses casos, a organização pode não saber quais dados foram compartilhados, com qual fornecedor, para qual finalidade e com quais garantias contratuais ou técnicas.
A dimensão do problema
Os números mostram que Shadow AI já é um comportamento generalizado, e não uma exceção pontual.
Segundo o relatório State of Shadow AI, da UpGuard, 81% dos funcionários entrevistados afirmaram usar ferramentas de IA não aprovadas no trabalho. Na pesquisa da PagerDuty, realizada com 1.250 profissionais de grandes empresas, 66% admitiram usar IA mesmo acreditando que a política da empresa não permitia. Ainda segundo o mesmo estudo, 88% compartilharam informações de trabalho com ferramentas de IA públicas.
No Brasil, o cenário acompanha essa tendência. Um levantamento nacional indica que 82% das empresas brasileiras reconhecem que colaboradores usam, ao menos ocasionalmente, ferramentas de IA de terceiros sem aprovação ou supervisão formal.
Entre os impactos relatados pelas empresas brasileiras estão:
- Saídas inconsistentes ou imprecisas: 50%.
- Vazamento de dados ou exposição de propriedade intelectual: 43%.
- Vulnerabilidades de segurança: 32%.
- Violações de compliance: 31%.
Por que o risco é maior que o do Shadow IT tradicional
O Shadow IT tradicional normalmente envolve aplicativos, armazenamento em nuvem ou serviços não autorizados. O Shadow AI acrescenta camadas mais complexas de risco:
- O fluxo de dados ampliado: Muitas ferramentas de IA recebem texto, documentos, imagens, código e contexto operacional. Sem contratos e controles adequados, informações sensíveis podem ser processadas fora do perímetro de segurança da empresa.
- A opacidade das decisões: Um modelo pode gerar uma recomendação, uma classificação ou uma decisão que influencia uma negociação, um processo seletivo, uma análise de crédito ou um atendimento ao cliente. Sem registro de versão, dados utilizados, critérios e revisão humana, a empresa terá dificuldade em explicar como chegou àquele resultado.
- A ascensão dos agentes autônomos: A evolução da IA generativa para agentes capazes de executar tarefas amplia a exposição. Um agente pode acessar sistemas, acionar integrações e produzir ações com pouco ou nenhum acompanhamento humano. Pesquisas recentes indicam que quase três em cada dez funcionários já utilizam agentes de IA não sancionados no trabalho.
O impacto na LGPD e na governança corporativa
Sob a ótica da LGPD, Shadow AI pode transformar uma tarefa aparentemente simples em um tratamento de dados pessoais sem controle adequado. A empresa precisa conseguir demonstrar finalidade, base legal, minimização, segurança, responsabilização e capacidade de atender aos direitos dos titulares.
Quando um colaborador insere dados pessoais em uma ferramenta não homologada, a organização pode perder visibilidade sobre:
- Quais dados pessoais foram compartilhados.
- Qual é a finalidade do tratamento.
- Quem é o operador e quais garantias ele oferece.
- Se há transferência internacional de dados.
- Por quanto tempo os dados permanecem disponíveis.
- Como identificar, conter e comunicar um incidente.
Isso fragiliza a accountability. Não basta ter uma política de privacidade. A empresa precisa demonstrar, com evidências, que conhece seus fluxos de dados e que mantém controles proporcionais aos riscos.
Bloquear não é governar
A reação mais comum é bloquear ferramentas de IA. Em alguns casos, isso é necessário, especialmente para categorias de alto risco ou para ferramentas sem garantias mínimas de segurança e privacidade.
Porém, o bloqueio isolado raramente resolve o problema.
Se o colaborador precisa entregar uma tarefa e não encontra um caminho seguro, ele tende a buscar alternativas. O resultado é mais Shadow AI, menos visibilidade e maior distância entre a política formal e a prática operacional.
A governança eficaz parte de outra premissa: a empresa precisa criar caminhos seguros para os casos de uso legítimos e, ao mesmo tempo, estabelecer limites claros para os usos inadequados. Isso significa:
- Homologar ferramentas e provedores com requisitos de segurança e privacidade.
- Definir quais tipos de dados podem ser utilizados em cada contexto.
- Criar fluxos de solicitação, aprovação e revisão de casos de uso.
- Oferecer alternativas corporativas para produtividade, análise e automação.
- Monitorar o uso de IA e detectar desvios.
- Registrar decisões, aprovações, incidentes e evidências de conformidade.
Governança de IA como resposta
Governança de IA é o conjunto de políticas, papéis, processos, controles, métricas e evidências que permite à organização usar inteligência artificial de forma responsável, segura, rastreável e alinhada às obrigações legais.
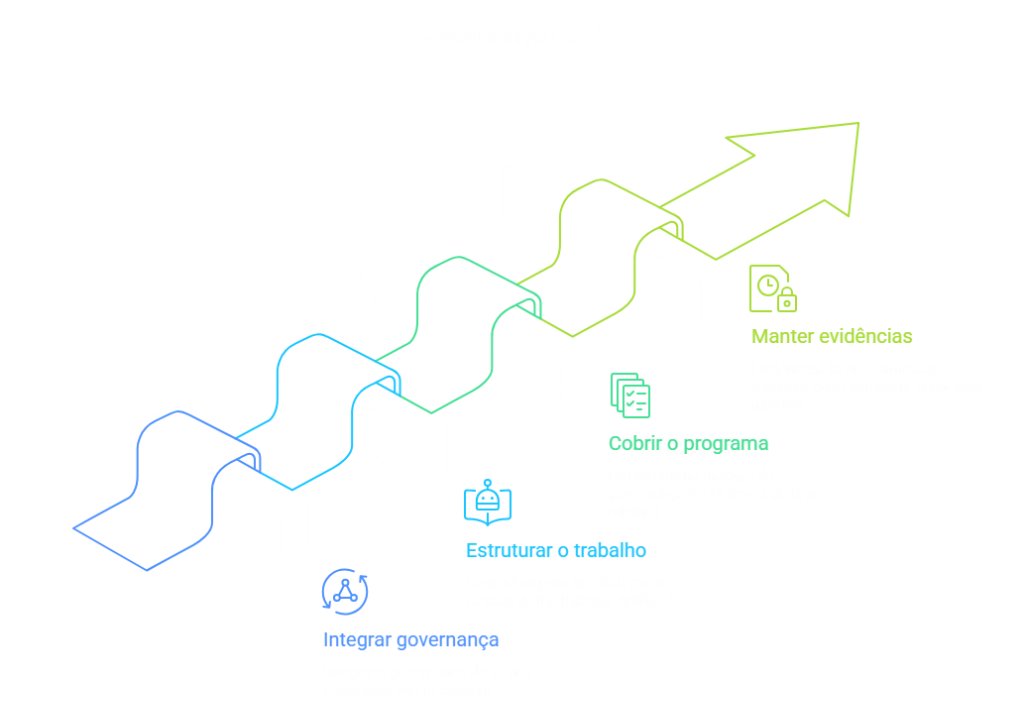
Não se trata de criar uma burocracia paralela. A melhor abordagem é integrar a governança de IA aos processos que já existem de privacidade, segurança, gestão de riscos, arquitetura e compliance.
Duas referências internacionais ajudam a estruturar esse trabalho:
- ISO/IEC 42001:2023: Estabelece requisitos para um Sistema de Gestão de Inteligência Artificial, abrangendo liderança, política, riscos, dados, ciclo de vida, monitoramento e melhoria contínua.
- NIST AI RMF: Orienta organizações na identificação, avaliação, tratamento, comunicação e monitoramento de riscos ao longo do ciclo de vida dos sistemas de IA.
O que a empresa deve governar
Um programa maduro de governança de IA deve cobrir, no mínimo:
- Inventário de IA: quais ferramentas, modelos, copilotos e agentes estão em uso, por quem e para quê.
- Classificação de risco: quais casos envolvem dados pessoais, decisões sobre pessoas, propriedade intelectual, operações críticas ou alto impacto.
- Política de uso aceitável: o que colaboradores podem fazer, o que exige aprovação e o que é vedado.
- Avaliação prévia: análise de segurança, privacidade, contratos, fornecedores, vieses e impacto antes da adoção.
- Controles técnicos: autenticação, permissões, segregação de ambientes, criptografia, logs, prevenção de perda de dados e monitoramento.
- Supervisão humana: definição de quando a decisão ou recomendação de IA exige validação humana.
- Gestão de incidentes: como detectar, registrar, conter, investigar e comunicar eventos envolvendo IA.
- Evidências de conformidade: registros que sustentem auditorias internas, avaliações de fornecedores, respostas à ANPD e exigências de clientes.
Da visibilidade ao controle
O primeiro passo não é comprar uma ferramenta nem publicar uma política genérica. É obter visibilidade.
A pergunta inicial deve ser simples: quanta IA já está sendo usada na organização hoje, oficialmente e extraoficialmente?
A partir dessa resposta, a empresa pode evoluir para um ciclo contínuo:
- Descobrir: mapear ferramentas, casos de uso, integrações e agentes em atividade.
- Classificar: ponderar riscos por dados, impacto, criticidade e obrigações regulatórias.
- Aprovar: validar casos de uso com critérios objetivos e formalizados.
- Controlar: gerenciar acessos, fluxos de dados e permissões mínimas necessárias.
- Monitorar: acompanhar o uso diário, identificar desvios, incidentes e desempenho.
- Evidenciar: registrar decisões, aprovações, revisões e ações corretivas em trilhas auditáveis.
Esse ciclo transforma a IA em um ativo governado, em vez de um risco invisível distribuído entre equipes e dispositivos.
Como a DPO Privacy apoia essa jornada
O módulo de Governança de IA da DPO Privacy foi criado para dar estrutura a esse ciclo e conectar a governança de IA ao ecossistema de privacidade, compliance e gestão de riscos da organização.
A plataforma permite centralizar capacidades como:
- Catálogo de casos de uso e modelos de IA: para criar e manter o inventário dos sistemas utilizados.
- Políticas de uso de IA: com definição de responsabilidades, limites e regras de aceitação.
- Avaliação de riscos: para analisar ferramentas, modelos e casos de uso antes e durante a operação.
- Monitoramento contínuo: para acompanhar conformidade e identificar desvios ao longo do ciclo de vida.
- Gestão de incidentes de IA: conectando registro, tratamento e evidências.
- Detecção de Shadow AI: para identificar o uso não autorizado de ferramentas de IA.
- Apoio à conformidade com o EU AI Act: articulando controles e evidências às exigências regulatórias aplicáveis.
Conclusão
Shadow AI não desaparece com um comunicado interno. Ele diminui quando a empresa reconhece que IA já faz parte da operação e passa a governá-la com a mesma seriedade dedicada a dados, segurança e processos críticos.
A pergunta estratégica deixou de ser “devemos usar IA?”. A pergunta correta é: como usar IA com visibilidade, controle, responsabilidade e evidências?
Para organizações que precisam conciliar inovação, LGPD, segurança e rastreabilidade, a governança de IA é o caminho para transformar o uso disseminado de inteligência artificial em vantagem competitiva, e não em risco silencioso.
O módulo de Governança de IA da DPO Privacy oferece a estrutura necessária para inventariar, avaliar, monitorar e evidenciar o uso de IA em uma única plataforma integrada.


