
La inteligencia artificial entró en las empresas antes de que muchas de ellas pudieran definir reglas claras para su uso. Los colaboradores ya recurren a asistentes generativos, copilotos, herramientas de análisis y agentes autónomos para redactar textos, revisar contratos, generar código, resumir reuniones y procesar hojas de cálculo.
El problema no radica en el uso de la IA en sí. Radica en el uso que ocurre sin inventario, sin criterios de riesgo, sin controles de acceso y sin evidencias documentadas. Este comportamiento recibe el nombre de Shadow AI: la utilización de herramientas de inteligencia artificial no autorizadas, no homologadas o fuera de la supervisión formal de la organización.
Qué es Shadow AI
Shadow AI es la evolución del shadow IT. Antes, el empleado instalaba una aplicación no autorizada en el ordenador corporativo. Ahora, puede pegar un contrato confidencial en un chatbot público, cargar una base de datos de clientes en una herramienta de análisis con IA o conectar un agente autónomo a los sistemas internos sin ninguna evaluación previa.
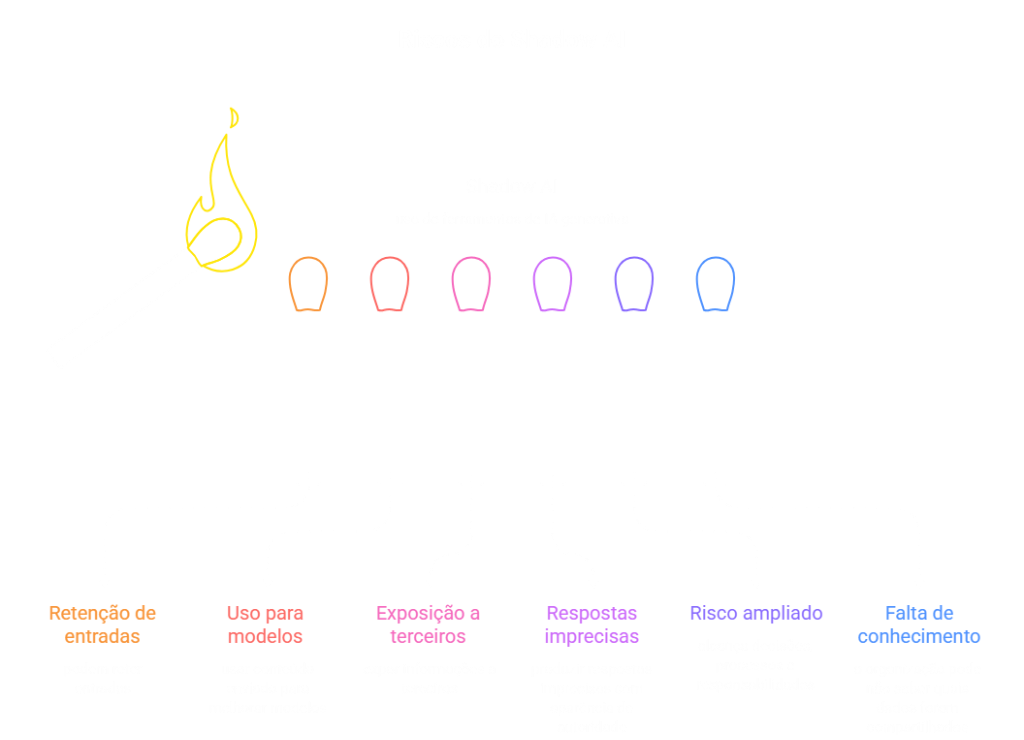
La diferencia es fundamental. Las herramientas de IA generativa pueden retener los datos de entrada (prompts), utilizar el contenido enviado para reentrenar y mejorar modelos, exponer información confidencial a terceros o generar respuestas imprecisas con apariencia de certeza autorizada. El riesgo, por lo tanto, no se limita a la filtración de un archivo aislado: alcanza decisiones estratégicas, procesos operativos y responsabilidades legales.
Algunos ejemplos resultan habituales en el día a día corporativo:
- Datos comerciales en chats públicos: Un empleado ingresa información de clientes en un asistente público para generar un resumen ejecutivo de ventas.
- Revisión de contratos confidenciales: El departamento legal utiliza herramientas de IA para revisar contratos que contienen cláusulas estrictas de confidencialidad.
- Exposición de código propietario: Un desarrollador envía fragmentos de código fuente propietario a una herramienta externa de generación de código.
- Selección de RRHH sin garantías: Recursos Humanos emplea IA para el cribado de currículos sin registrar criterios objetivos, revisión humana ni una base legal adecuada.
- Agentes con accesos indiscriminados: El área financiera implementa automatizaciones con agentes de IA autónomos que interactúan con sistemas internos sin controles de permisos proporcionales.
En todos estos casos, la organización puede carecer de visibilidad sobre qué datos fueron compartidos, con qué proveedor externo, con qué finalidad y bajo qué garantías contractuales o técnicas.
La dimensión del problema
Los datos del mercado demuestran que la Shadow AI ya es un comportamiento generalizado y no una excepción aislada.
Según el informe State of Shadow AI, elaborado por UpGuard, el 81% de los empleados encuestados afirmó utilizar herramientas de IA no aprobadas en su trabajo. En la investigación de PagerDuty con 1.250 profesionales corporativos, el 66% admitió usar IA aun creyendo que la política interna de su empresa lo prohibía. Además, el mismo estudio reveló que el 88% compartió información laboral con herramientas de IA públicas.
En América Latina y Brasil, el escenario sigue esta misma tendencia. Un relevamiento nacional indica que el 82% de las empresas brasileñas reconoce que sus colaboradores emplean, al menos ocasionalmente, herramientas de IA de terceros sin aprobación ni supervisión formal.
Entre las consecuencias directas reportadas por las organizaciones se destacan:
- Salidas inconsistentes o imprecisas (alucinaciones): 50%.
- Fuga de datos o exposición de propiedad intelectual: 43%.
- Vulnerabilidades de seguridad de la información: 32%.
- Infracciones normativas y de compliance: 31%.
Por qué el riesgo supera al del Shadow IT tradicional
El Shadow IT tradicional involucra habitualmente aplicaciones de escritorio, almacenamiento en la nube o servicios SaaS no autorizados. La Shadow AI añade capas de riesgo sustancialmente más complejas:
- Un flujo de datos expandido: Numerosas plataformas de IA procesan texto libre, documentos legales, imágenes, repositorios de código y contexto operativo. Sin acuerdos de tratamiento y controles rigurosos, la información estratégica se procesa fuera del perímetro de seguridad corporativo.
- La opacidad de las decisiones (caja negra): Un modelo puede emitir una recomendación, clasificación o decisión automatizada que influya en una negociación, contratación, análisis crediticio o atención al cliente. Sin un registro de versiones, prompts, datos utilizados y supervisión humana, la organización difícilmente podrá justificar cómo llegó a esa conclusión.
- El auge de los agentes autónomos: La evolución de la IA generativa hacia agentes capaces de ejecutar flujos de trabajo de extremo a extremo multiplica la superficie de exposición. Un agente puede conectarse a APIs, accionar integraciones y ejecutar operaciones con mínima o nula intervención humana. Estudios recientes señalan que casi tres de cada diez profesionales ya utilizan agentes de IA no autorizados en su entorno laboral.
El impacto en la LGPD y la gobernanza corporativa
Bajo la perspectiva de regulaciones de privacidad como la LGPD o el RGPD, la Shadow AI puede convertir una tarea operativa cotidiana en un tratamiento indebido de datos personales. La organización debe poder demostrar finalidad, base legal, minimización, seguridad, rendición de cuentas (accountability) y capacidad para atender los derechos de los interesados.
Cuando un colaborador introduce datos personales en una herramienta no homologada, la empresa pierde visibilidad sobre:
- Qué datos personales específicos fueron transmitidos.
- Cuál es la finalidad legítima del tratamiento.
- Quién es el encargado del tratamiento y qué garantías contractuales ofrece.
- Si se producen transferencias internacionales de datos sin las debidas salvaguardas.
- Durante cuánto tiempo se retienen o conservan los datos.
- Cómo detectar, contener, investigar y notificar un incidente de seguridad.
Esto debilita gravemente la accountability. No basta con disponer de una política de privacidad escrita; la organización debe demostrar con evidencias auditables que conoce sus flujos de datos y mantiene controles proporcionales al riesgo.
Bloquear no es gobernar
La reacción instintiva más frecuente de las empresas es bloquear indiscriminadamente las herramientas de IA. En determinados casos de alto riesgo o ante herramientas que no ofrecen garantías mínimas de seguridad y privacidad, el bloqueo es necesario.
Sin embargo, la prohibición absoluta rara vez soluciona el problema.
Si el colaborador tiene plazos y objetivos que cumplir y no dispone de una alternativa segura, recurrirá a canales personales o eludirá los controles. El resultado es mayor proliferación de Shadow AI, pérdida total de visibilidad y una brecha creciente entre las directrices formales y la operativa real.
Una gobernanza eficaz parte de otra premisa: la empresa debe crear vías seguras para los casos de uso legítimos y, en paralelo, fijar límites inequívocos para los usos inadecuados. Esto implica:
- Homologar y validar herramientas y proveedores bajo criterios de seguridad y privacidad.
- Establecer con precisión qué categorías de datos pueden utilizarse en cada contexto.
- Crear flujos formales de solicitud, evaluación y aprobación de casos de uso.
- Proveer alternativas corporativas homologadas para productividad, análisis y automatización.
- Monitorizar continuamente los patrones de adopción para identificar anomalías.
- Registrar decisiones, aprobaciones, incidentes y evidencias de cumplimiento auditables.
La gobernanza de IA como respuesta estratégica
La gobernanza de IA es el conjunto articulado de políticas, roles, procesos, controles técnicos, métricas y evidencias que faculta a la organización a utilizar inteligencia artificial de forma responsable, segura, trazable y conforme a sus obligaciones legales.
No se trata de erigir una estructura burocrática aislada. El enfoque más eficiente consiste en integrar la gobernanza de IA en los procesos preexistentes de privacidad, seguridad de la información, gestión de riesgos corporativos (ERM) y compliance.
Dos marcos internacionales sirven de referencia clave:
- ISO/IEC 42001:2023: Establece los requisitos para un Sistema de Gestión de Inteligencia Artificial (SGIA), contemplando liderazgo, políticas, evaluación de riesgos, ciclo de vida de los sistemas, supervisión y mejora continua.
- NIST AI RMF: Guía a las organizaciones en la identificación, mapeo, medición y gestión de riesgos a lo largo de todo el ciclo de vida de la IA.
Qué debe gobernar la empresa
Un programa maduro de gobernanza de IA debe contemplar, como mínimo:
- Inventario de IA: qué herramientas, modelos, copilotos y agentes autónomos están en uso, por quiénes y con qué propósitos.
- Clasificación de riesgo: qué casos de uso implican datos personales, decisiones automatizadas sobre individuos, propiedad intelectual o impacto en procesos críticos.
- Política de uso aceptable: directrices explícitas sobre lo que está permitido, qué requiere autorización previa y qué prácticas están estrictamente prohibidas.
- Evaluación previa (pre-deployment): análisis de seguridad, impacto en privacidad, condiciones de contratación con proveedores, sesgos algorítmicos y viabilidad ética antes de la adopción.
- Controles técnicos: autenticación corporativa, permisos granulares basados en roles, segregación de entornos, cifrado, trazabilidad en logs, prevención de fuga de datos (DLP) y monitorización.
- Supervisión humana: definición de umbrales en los que las decisiones o recomendaciones de la IA exigen validación humana obligatoria.
- Gestión de incidentes: procedimientos claros para detectar, registrar, contener, investigar y notificar incidentes vinculados a sistemas de IA.
- Evidencias de cumplimiento: registros estructurados que respalden auditorías internas, revisiones de proveedores, requerimientos de autoridades de control y diligencias de clientes.
De la visibilidad al control efectivo
El punto de partida no consiste en adquirir otra herramienta tecnológica ni en redactar una política abstracta. Consiste en obtener visibilidad real.
La pregunta inicial debe ser diáfana: ¿cuánta IA se está utilizando hoy en la organización, tanto de forma oficial como extraoficial?
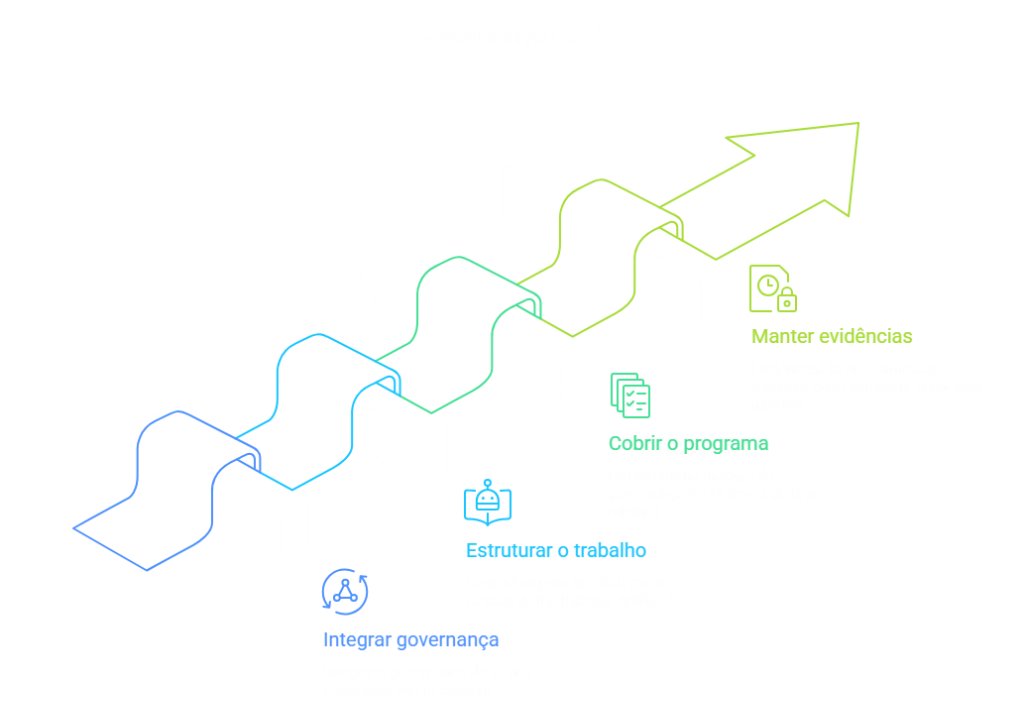
A partir de ese diagnóstico, la compañía puede evolucionar hacia un ciclo de mejora continua:
- Descubrir: inventariar herramientas, casos de uso, integraciones y agentes en funcionamiento.
- Clasificar: evaluar los riesgos según la naturaleza de los datos, el impacto potencial y las exigencias regulatorias.
- Aprobar: autorizar casos de uso mediante criterios estandarizados y formales.
- Controlar: gestionar permisos de acceso, flujos de datos y el principio de mínimo privilegio.
- Monitorizar: dar seguimiento a la utilización operativa, detectando desvíos, anomalías y métricas de desempeño.
- Evidenciar: consolidar decisiones, aprobaciones, revisiones periódicas y planes de acción en pistas de auditoría inmutables.
Este ciclo transforma la inteligencia artificial de un riesgo invisible y fragmentado en un activo corporativo gobernado y de alto valor estratégico.
Cómo apoya DPO Privacy en este recorrido
El módulo de Gobernanza de IA de DPO Privacy fue diseñado para estructurar este ciclo y articular la gobernanza de IA con el ecosistema de privacidad, compliance y gestión de riesgos de la organización.
La plataforma unifica funcionalidades clave como:
- Catálogo de casos de uso y modelos de IA: para crear y mantener actualizado el inventario de soluciones empleadas.
- Políticas y directrices de uso de IA: formalización de responsabilidades, límites de uso y reglas de aceptación.
- Evaluación de riesgos algorítmicos: análisis sistemático de herramientas y modelos antes y durante su operación.
- Monitorización continua de cumplimiento: seguimiento de la conformidad normativa y detección de desvíos en el ciclo de vida.
- Gestión de incidentes de IA: registro, tratamiento y trazabilidad de eventos de seguridad e integridad.
- Detección de Shadow AI: identificación de herramientas no autorizadas en los entornos corporativos.
- Alineación con el EU AI Act y normativas globales: correspondencia de controles y evidencias con las normativas internacionales aplicables.
Conclusión
La Shadow AI no desaparece mediante un simple comunicado interno. Se mitiga cuando la organización asume que la inteligencia artificial ya forma parte de su operativa diaria y decide gobernarla con el mismo rigor metodológico aplicado a la seguridad de la información, los datos personales y las finanzas.
La interrogante estratégica ya no es “¿debemos permitir la IA?”. La única pregunta relevante es: ¿cómo desplegar la IA con visibilidad, control, responsabilidad y evidencias verificables?
Para las organizaciones que buscan armonizar innovación tecnológica, exigencias de la LGPD, ciberseguridad y confianza corporativa, la gobernanza de IA es la ruta definitiva para transformar el uso de la IA en una ventaja competitiva sostenible y no en una amenaza silenciosa.
El módulo de Gobernanza de IA de DPO Privacy brinda la estructura integral para inventariar, evaluar, monitorizar y evidenciar el uso de la inteligencia artificial en una plataforma única y centralizada.


